A veces, antes de publicar un documento, hacemos algo que parece suficiente: tapamos el número de documento, ocultamos un apellido o cubrimos una dirección con un rectángulo negro. Revisamos la imagen, vemos que el dato ya no se lee y seguimos adelante.
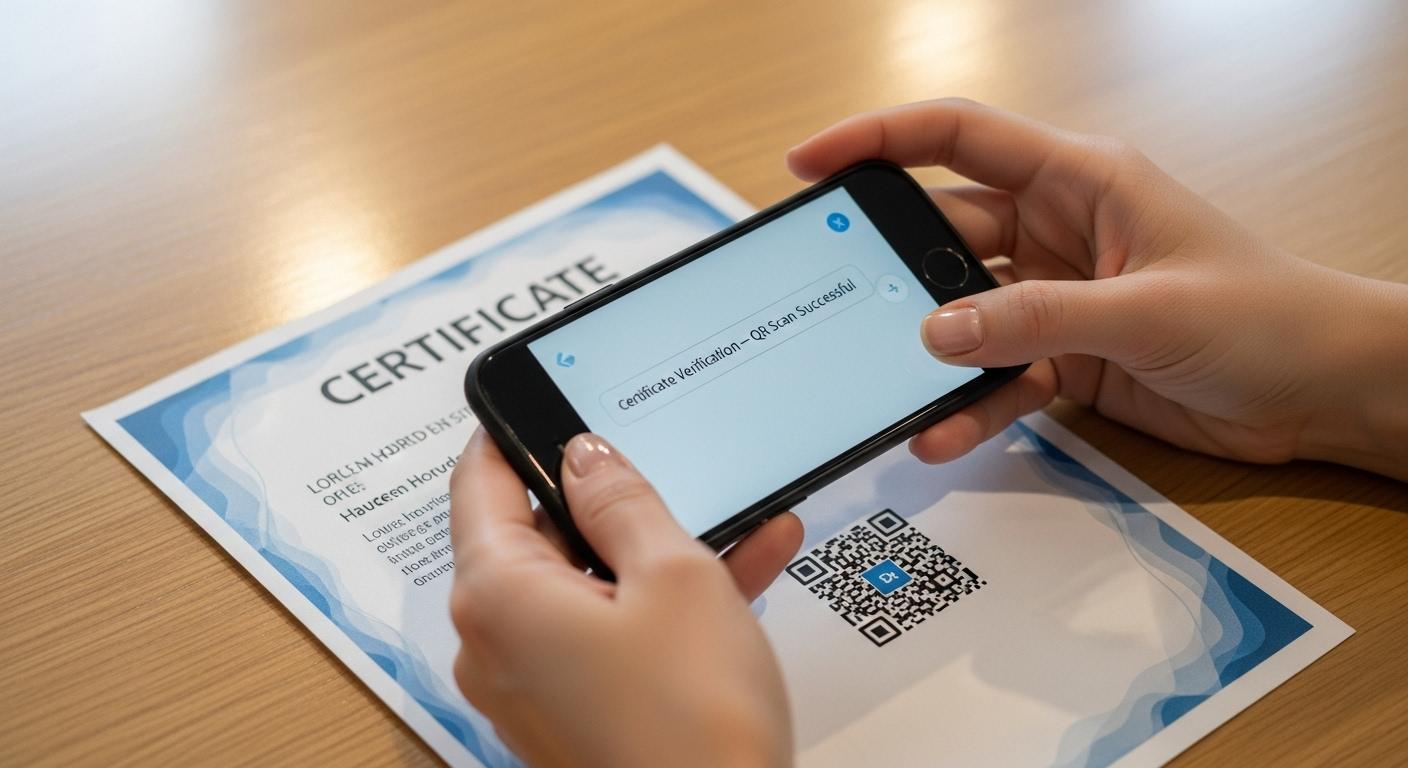
Pero ¿qué pasa si dejamos visible un código QR que lleva a una página donde esa misma información sigue disponible?
Me encontré hace poco con un ejemplo de este tipo: un certificado compartido en redes tenía algunos datos personales ocultos, pero el código de validación permitía consultar información que la persona probablemente no pretendía mostrar.
No hace falta que exista un ataque sofisticado para que ocurra. A veces alcanza con escanear un código y mirar qué devuelve.
El punto no es dejar de compartir certificados ni desconfiar de cada documento que recibimos. Es recordar que lo que vemos en una imagen no siempre coincide con toda la información a la que esa imagen da acceso.
Ocultar un dato no siempre significa protegerlo
En el mundo físico, si tapamos un número con la mano, otra persona no puede leerlo desde ese ángulo. En el mundo digital, el resultado depende de cómo se haya hecho la edición y de qué archivo terminemos compartiendo.
Si se coloca un rectángulo sobre un documento dentro de un editor, el dato original puede seguir presente debajo de esa capa. Si después se exporta correctamente una imagen aplanada, el contenido cubierto no debería poder recuperarse simplemente quitando el rectángulo. Por eso, cuando se trata de información sensible, conviene comprobar el archivo final y no confiar solo en lo que muestra el editor.
También hay información que no aparece como texto dentro de la imagen. Algunas fotografías pueden conservar metadatos, como la fecha en que se tomaron, el dispositivo utilizado y, si la función estaba activa y esos datos no se eliminaron, la ubicación GPS. Muchas plataformas sociales eliminan parte de esos metadatos al procesar las imágenes, pero no es una buena idea depender de que siempre lo hagan.
No significa que cada foto revele nuestra ubicación o que cada documento esconda información recuperable. Significa algo más sencillo: antes de compartir un archivo, vale la pena revisar qué contiene realmente y no solo qué vemos en pantalla.
Cuando validar también significa exponer
Los códigos QR de los certificados cumplen una función legítima: permiten comprobar que una credencial es auténtica sin tener que contactar directamente a la institución que la emitió.
El QR puede contener una dirección web o un identificador que lleva a un servicio de validación. Según cómo esté diseñado ese servicio, puede mostrar el nombre del titular, el curso, la fecha de emisión y otros datos. En algunos casos, también puede exponer información personal que quien comparte el certificado creía haber ocultado.
El problema no es el código QR en sí. Tampoco significa que todo sistema de validación esté mal diseñado. La pregunta es qué información devuelve el sistema y quién puede consultarla.
Validar una credencial no necesariamente requiere revelar todos los datos asociados a ella. En muchos casos, se puede confirmar que un certificado es auténtico y está vigente sin mostrar el documento completo de su titular. Esa decisión depende del propósito del sistema, pero la privacidad debería formar parte de ese diseño desde el principio.
Algo parecido puede ocurrir con enlaces públicos, comprobantes y otros documentos digitales: el mecanismo que facilita una consulta también puede dejar información disponible para más personas de las que imaginábamos.
Por eso, si vas a compartir un documento que incluye un código, una dirección web o un enlace de consulta, una comprobación sencilla es abrirlo o escanearlo vos mismo y revisar qué información queda accesible. Eso no reemplaza una evaluación técnica del sistema, pero sí puede evitar algunas sorpresas.
Lo que aparece al fondo de una foto
No toda la información se encuentra en los metadatos o detrás de un código. A veces está, literalmente, en el fondo de la imagen.
Un cartel con una dirección, una etiqueta de un paquete, una pantalla con información de un cliente o un documento apoyado sobre el escritorio pueden aparecer en una fotografía sin que nos demos cuenta. Por separado, esos detalles quizá no parezcan importantes. En conjunto con otras publicaciones, pueden revelar más contexto del que queríamos compartir.
No hace falta imaginar una investigación compleja para reconocer el problema. Basta con pensar en una captura de pantalla que muestra, además del error que queríamos reportar, nombres de usuarios, conversaciones o datos de un proyecto.
La privacidad no suele depender de un único gesto perfecto. También depende de pequeñas decisiones que, acumuladas, determinan cuánto contexto hacemos público.
Esto no significa que tengamos que revisar cada foto como si fuera una escena de investigación criminal. Significa que, cuando una imagen incluye información personal, laboral o de terceros, conviene mirarla una vez más antes de publicarla.
También pasa en el trabajo
En el ámbito laboral, muchas exposiciones de información ocurren por rutina, no por mala intención.
Durante una videollamada puede quedar a la vista un pizarrón con notas internas. Al compartir una captura para explicar un error, pueden aparecer conversaciones privadas, nombres de clientes o rutas internas de una aplicación. Un documento enviado para resolver una consulta puede incluir datos que no eran necesarios para esa tarea.
En estos casos, nadie tuvo que vulnerar un sistema. La información se compartió por una vía cotidiana, simplemente porque no se advirtió todo lo que aparecía en pantalla.
Una buena práctica es limitar cada envío a lo necesario: recortar las capturas, ocultar o eliminar datos que no aportan al problema, revisar qué ventanas están abiertas y evitar incluir información de terceros cuando no hace falta.
Y esto no es solo responsabilidad de quien comparte. Las organizaciones también necesitan establecer criterios claros sobre qué información puede circular, por qué canales y con qué nivel de acceso. La seguridad no debería depender exclusivamente de que cada persona se acuerde de todos los detalles en cada ocasión.
La privacidad también se diseña
Hay una diferencia entre pedirle a cada persona que tape sus datos y construir sistemas que no expongan información innecesaria desde el principio.
Si un certificado necesita demostrar que una persona aprobó un curso, el sistema debería evaluar qué datos son imprescindibles para cumplir esa función. Tal vez sea necesario mostrar el nombre del titular; quizá no haga falta exponer su número de documento completo. La respuesta dependerá del contexto, pero debería ser una decisión consciente, no un efecto secundario.
Lo mismo vale para formularios, enlaces de consulta, comprobantes y plataformas que permiten verificar información. Un sistema bien pensado no solo facilita el acceso a los datos: también limita lo que muestra a cada persona y para cada propósito.
No existe una solución única para todos los casos. Pero hay un principio útil: pedir y mostrar solo la información necesaria. Eso reduce la exposición sin impedir que los servicios cumplan su función.
No se trata de dejar de compartir
Un certificado que no compartimos quizá no nos ayude a mostrar una formación. Una foto que no publicamos no llega a nuestros amigos. Compartir forma parte de nuestra vida personal y profesional, y no tendría sentido convertir cada publicación en una fuente de preocupación.
La idea no es vivir con miedo ni asumir que todo dato terminará en manos equivocadas. Es desarrollar un hábito razonable: prestar atención a lo que compartimos, a lo que queda visible alrededor y a la información que puede consultarse a través de un código o un enlace.
La próxima vez que tapes un dato antes de publicar, revisá el archivo final. Si incluye un QR o un enlace, comprobá qué muestra. Si es una captura, mirá los bordes y el resto de la pantalla. Y si aparecen datos de otras personas, preguntate si realmente hace falta incluirlos.
A veces, la diferencia está en unos segundos de revisión. Otras veces, depende de cómo fue diseñado el sistema que está detrás del documento.
La pregunta no es solamente qué estoy mostrando, sino también qué estoy permitiendo consultar.